Umgebungen und Variablen
Werte, die sich zwischen Systemen unterscheiden, stehen in Umgebungen. Werte, die geheim bleiben müssen, kommen nie in den Collection-Ordner: Die Datei nennt nur den Namen, der Wert liegt im Schlüsselbund des Betriebssystems oder kommt aus deinem Secret-Manager.
- Edition
- Free
- Ebenen
- Global, Collection, Umgebung, Ordner, Request, Laufzeit
- Dateien
environments/<Name>.yml- Secrets
- Schlüsselbund (Mac), verschlüsselt im Browser (Web)
- Tresore
- 1Password, HashiCorp Vault, AWS, Azure, Google
Woher eine Variable kommt
Variablen schreibst du als {{name}}. Sie werden in Ebenen aufgelöst; eine spätere Ebene gewinnt1:
- Global
- Collection (
opencollection.yml) - Umgebung (
environments/<Name>.yml) - Ordner (
folder.yml) - Request
- Laufzeit (etwa
--varauf der Kommandozeile oder Werte, die Skripte setzen)
Die Rangfolge ist dieselbe wie bei Bruno. Fährst du mit der Maus über eine Variable in der URL, zeigt RequestTailor ihren Wert und die Ebene, aus der er kommt.
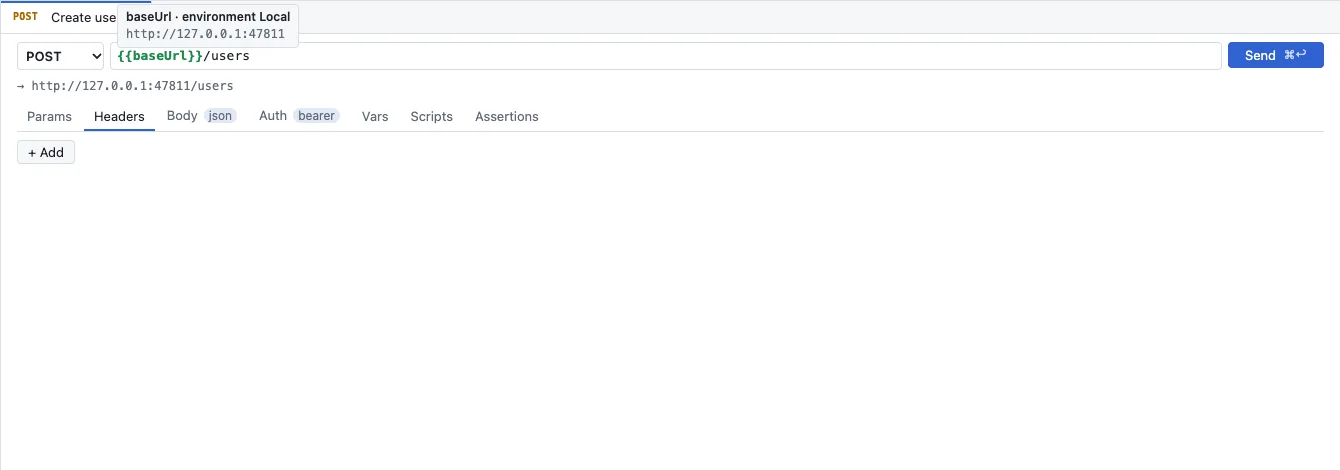
Auch der JSON-Bericht von rt send nennt zu jeder Variable ihre Herkunft und listet Platzhalter ohne Wert unter unresolved.
Umgebungen anlegen und wechseln
Oben rechts wählst du die aktive Umgebung; ein Punkt davor zeigt ihren Zustand. Environments daneben öffnet die Verwaltung.
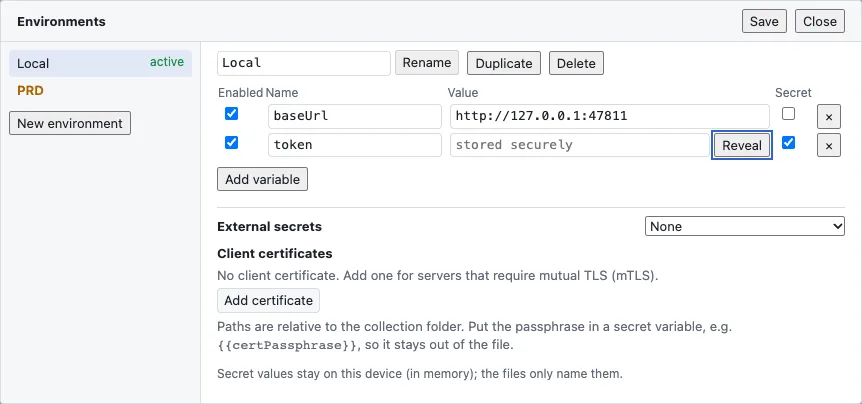
- Links die Umgebungen; New environment legt eine an.
- Rename, Duplicate und Delete für die gewählte Umgebung.
- Je Variable: Enabled, Name, Value und der Haken Secret. Ein Secret zeigt stored securely; Reveal zeigt den Wert kurz an.
- External secrets wählt einen Secret-Manager.
- Client certificates für Server, die gegenseitiges TLS verlangen.
- Oben rechts Environments öffnen und New environment wählen.
- Mit Add variable die Variablen anlegen, etwa
baseUrl. - Für ein Passwort oder Token eine Variable anlegen und den Haken Secret setzen; den Wert einmal eintragen.
- Save klicken. In die Datei schreibt RequestTailor nur den Namen; der Wert geht in den Schlüsselbund.
Secret-Variablen
Eine Secret-Variable steht in der Umgebungsdatei ohne Wert:
name: Staging
variables:
  - name: baseUrl
    value: https://api.staging.example.com
  - secret: true
    name: apiToken
Den Wert speichert die Mac-App im Schlüsselbund des Betriebssystems, die Web-App verschlüsselt im Speicher des Browsers.2 Er kommt erst beim Senden dazu, und Berichte zeigen ihn als ***. OAuth-2.0-Tokens liegen genauso. Wer die Collection klont, bekommt die Namen, aber keine Werte, und trägt seine eigenen ein.
Secrets aus einem Secret-Manager
Eine Umgebung kann Secrets aus einem Secret-Manager lesen, über dessen eigene Kommandozeile und mit deiner bestehenden Anmeldung. In der Datei steht nur der Verweis:
name: Staging
externalSecrets:
  type: one-password
  variables:
    - name: apiToken
      secretReference: op://Staging/api/token
type | Kommandozeile |
|---|---|
one-password | op |
hashicorp-vault-server, hashicorp-vault-cloud | vault |
aws-secrets-manager | aws |
azure-key-vault | az |
gcp-secrets-manager | gcloud |
Die Werte bleiben nur im Speicher und sind in jedem Bericht maskiert. Die Kommandozeile läuft ohne Shell und mit 60 Sekunden Zeitlimit; fehlt sie oder die Anmeldung, sagt RequestTailor, was zu installieren oder welcher Anmeldebefehl auszuführen ist. Die Web-App kann diese Programme nicht starten; dort liest sie der Begleitdienst rt agent --allow-secrets (Begleitdienst rt agent). Die Felder je Anbieter stehen in Kommandozeile rt.
Client-Zertifikate
Client-Zertifikate (PEM oder PKCS#12) richtest du je Collection oder je Umgebung ein; Pfade sind relativ zum Collection-Ordner. Die Passphrase gehört in eine Secret-Variable, etwa {{certPassphrase}}, damit sie nicht in der Datei steht. Mac-App und rt verwenden die Zertifikate; Browser legen Webseiten keine Client-Zertifikate vor, deshalb meldet die Web-App einen klaren TLS-Fehler.
Siehe auch
- Funktionen im Überblick Funktionen · senden
- Doku Authentifizierung
- Doku Secrets und Datenschutz
- Doku Begleitdienst rt agent
- Belege Variablen1 · Secrets2