KI-Agenten und MCP-Server
rt mcp stellt eine Collection über das Model Context Protocol als Werkzeuge für Coding-Agenten bereit.1 Der Agent sendet Requests genau so, wie du sie senden würdest – aus denselben Dateien, mit demselben Kern. Was er darf, legst du je Umgebung fest. Standard ist nur lesen; ein schreibender Request gegen Produktion wartet, bis du ihn freigibst. Secret-Werte sieht der Agent nie, und jeder Aufruf landet in einem lokalen Audit-Log.
- Edition
- Free
- Start
rt mcp <collection>(stdio)- Standard
- nur lesen
- Freigabe
- Banner in der App oder
rt approve/rt deny - Audit-Log
agents/audit.jsonlim Datenordner, nur lokal
Einen Agenten verbinden
rt mcp spricht MCP über stdin und stdout (JSON-RPC). Der MCP-Client startet den Prozess selbst; du gibst ihm nur den Befehl. In Claude Code:
claude mcp add requesttailor -- rt mcp /pfad/zur/collectionAndere Clients wie Cursor, VS Code oder Claude Desktop nehmen denselben Befehl in ihre JSON-Konfiguration:
{
  "mcpServers": {
    "requesttailor": {
      "command": "rt",
      "args": ["mcp", "/pfad/zur/collection", "--env-default", "DEV"]
    }
  }
}| Option | Bedeutung |
|---|---|
--var NAME=WERT | Variable für jeden Versand, etwa ein Token; gilt als Secret – der Agent sieht nur *** und darf sie nicht überschreiben |
--env-default NAME | Umgebung, wenn der Agent keine nennt |
--approval-timeout SEKUNDEN | Wie lange ein Request auf Freigabe wartet (Standard 300); danach scheitert er, gesendet wird nichts |
--no-scripts | Keine Skripte ausführen |
--agent-name NAME | Name für Freigaben und Audit-Log, wenn der Client keinen schickt |
--body-limit BYTES | Wie viel vom Antwort-Body der Agent je Request bekommt (Standard 64 KiB) |
Die Werkzeuge
| Werkzeug | Art | Was es tut |
|---|---|---|
list_requests | lesend | Pfad, Name, Methode und Wirkung (read oder write) jedes Requests |
get_request | lesend | Einen Request so, wie das Modell ihn sieht; Zugangsdaten maskiert |
list_environments | lesend | Die Umgebungen, die der Agent nutzen darf, mit Zugriff, Produktions-Kennzeichen und nicht geheimen Werten |
send_request | verändernd | Sendet einen Request und gibt den maskierten Report zurück |
run_folder | verändernd | Führt einen Ordner oder die Collection aus wie rt run; jeder Request wird einzeln geprüft |
Jeder Aufruf liest die Dateien neu – der Agent arbeitet immer mit dem aktuellen Stand im Repo.
Zugriff je Umgebung
Was Agenten dürfen, gehört zur Collection und steht in opencollection.yml. In der App stellst du es im Dialog Agent access ein (Befehlspalette: Agent access…).
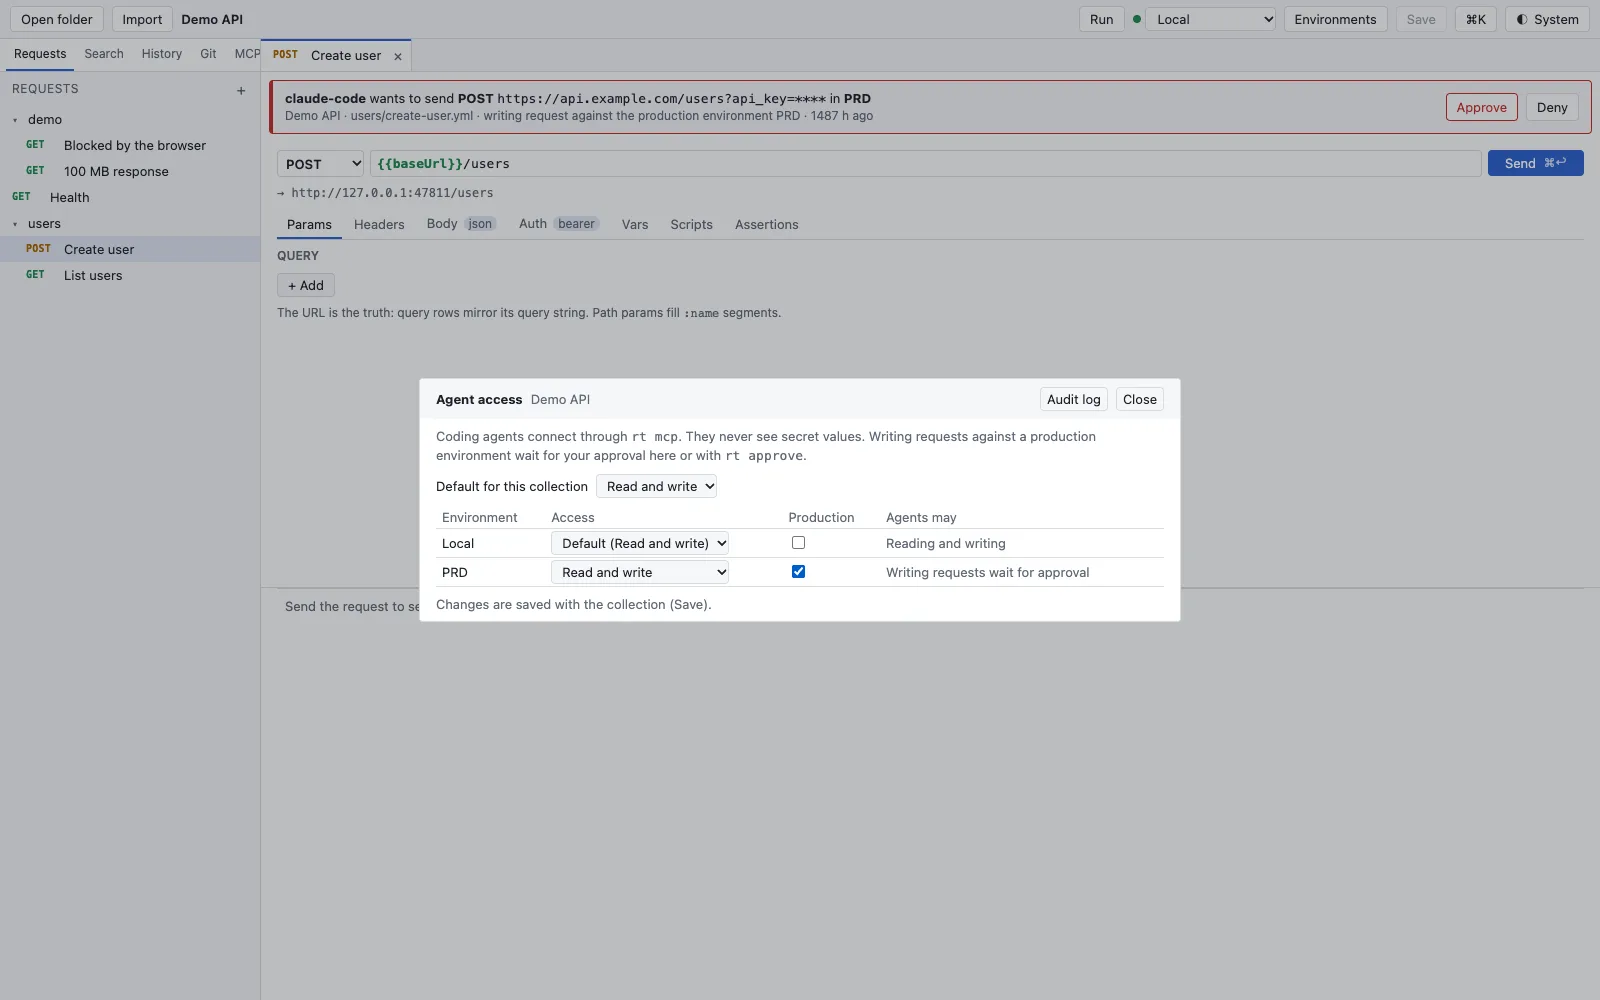
- Default for this collection gilt für jede Umgebung ohne eigene Regel.
- Je Umgebung Access: kein Zugriff, nur lesen oder lesen und schreiben.
- Production kennzeichnet eine Produktionsumgebung. Heißt eine Umgebung wie Produktion, ist aber nicht markiert, weist der Dialog darauf hin.
- Agents may fasst zusammen, was daraus folgt. Gespeichert wird mit der Collection (Save).
extensions:
  requesttailor:
    agents:
      access: read                 # Standard: none, read oder write
      environments:
        DEV: { access: write }
        PRD: { access: write, production: true }
HR: none # für Agenten unsichtbarnone: Agenten sehen die Umgebung nicht und können darin nicht senden.read: Nur lesende Requests gehen hinaus, schreibende werden abgelehnt. Das ist der Standard.write: Schreibende Requests gehen hinaus – außer in einer Umgebung mitproduction: true. Dort wartet jeder schreibende Request auf deine Freigabe.
Lesen oder schreiben?
GET, HEAD, OPTIONS und TRACE lesen, alles andere schreibt. GraphQL liest, solange die Abfrage keine mutation enthält; gRPC schreibt; ein WebSocket schreibt, sobald er Nachrichten sendet. list_requests zeigt dem Agenten diese Einordnung vorab.
Freigaben
Ein schreibender Request gegen eine Produktionsumgebung legt eine Freigabe-Anfrage im Datenordner an und wartet.1 Du antwortest an einer von drei Stellen; die erste Antwort gilt:
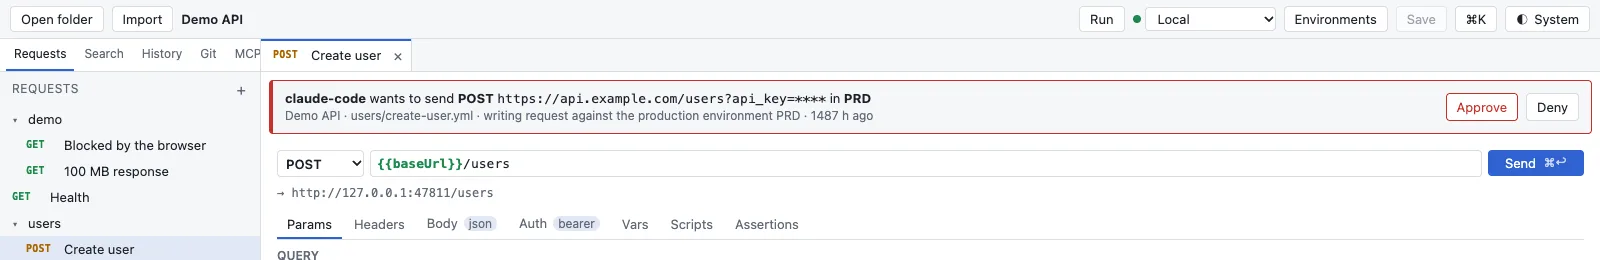
- in der Mac-App: ein Banner auf jedem Bildschirm mit Methode, maskierter URL, Umgebung und Agent, mit Approve und Deny;
- auf der Kommandozeile:
rt approvalslistet, was wartet (--jsonfür Skripte),rt approve <id>undrt deny <id>antworten; - im MCP-Client selbst, wenn er MCP-Elicitation unterstützt (eine Ja/Nein-Frage). Die Antwort des Clients zählt als deine – nutze das nur mit Clients, die einen Menschen fragen, nicht das Modell.
Abgelehnt, abgelaufen oder abgebrochen: Der Request wird nicht gesendet, der Agent bekommt einen Fehler, der das sagt, und die Anfrage verschwindet.
Das Audit-Log
Jeder Werkzeugaufruf und der Start jeder Sitzung hängen eine JSON-Zeile an agents/audit.jsonl im Datenordner an: Zeit, Agent, Werkzeug, Collection, Request, Umgebung, Methode, maskierte URL, Status, Ergebnis (gelesen, gesendet, abgelehnt, verweigert, abgelaufen, gescheitert), wer freigegeben hat (App, Kommandozeile, Elicitation) und ein Detail. In der App zeigt es Agent audit log… aus der Befehlspalette. Das Log bleibt auf diesem Rechner; nichts wird irgendwohin gesendet.
Was den Agenten begrenzt
- Keine Secret-Werte. Reports maskiert schon der Kern. Zusätzlich ersetzt
rt mcpin jeder Nachricht an den Agenten und jeder Audit-Zeile jeden Secret-Wert, den der Prozess kennt, durch***– auch wenn ein Server ein Token im Body zurückschickt.get_requestundlist_environmentslassen Secret-Werte weg. - Regeln beim Start festgelegt. Ein Agent, der Dateien bearbeiten kann, könnte sich sonst selbst Schreibrechte geben. Spätere Änderungen gelten nur, wo sie strenger sind; Lockern braucht einen Neustart.
- Variablen des Agenten lenken nichts um. Sie dürfen weder Variablen der Collection, der Umgebung oder von
--varüberschreiben (dort stehen Basis-URLs und Zugangsdaten) noch irgendeinen Secret-Namen. - OAuth-Anmeldungen, die einen Browser oder einen Code brauchen, startet
rt mcpnicht; es nutzt ein Token, das die App schon geholt hat. - Skripte laufen nur in Collections, denen du in der Mac-App vertraut hast, und nicht mit
--no-scripts. Requests, die ein Skript selbst sendet, prüft die Regel nicht – vertraue keinen Collections, deren Skripte du nicht kennst.
Mehr zum Sicherheitsmodell auf der Seite Sicherheit.
Siehe auch
- Funktionen im Überblick Funktionen · Agenten
- Doku MCP-Client
- Doku KI-Assistent
- Doku Kommandozeile rt
- Doku Secrets und Datenschutz
- Belege rt-cli/README.md1 · CLAUDE.md2