Sieben Bereiche. Ein Kern.
Jeder Bereich beginnt mit der Frage, die du dir an einer API gerade stellst. Darunter steht, was RequestTailor darauf antwortet und ab welcher Edition. Mac-App, Web-App, rt und MCP-Server nutzen denselben Kern1; was In Arbeit trägt, ist geplant und noch nicht gebaut.
Wo liegen eure Requests – in einem fremden Konto oder neben eurem Code?
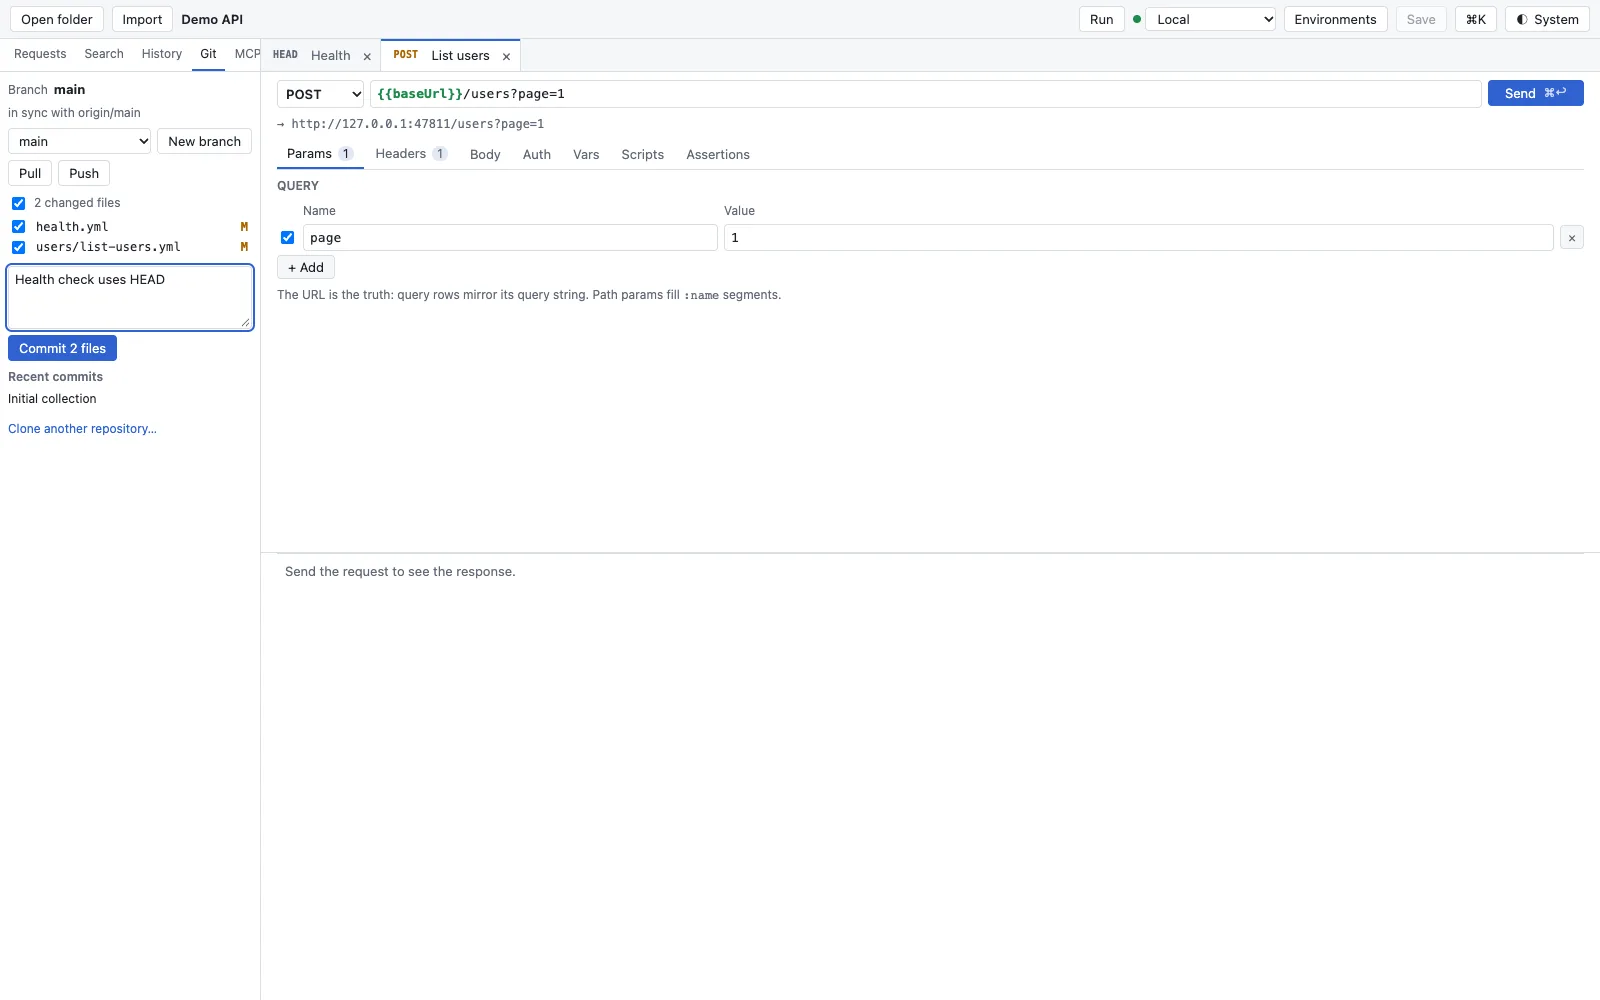
Requests als YAML-Dateien2
Format OpenCollection (YAML), eine Datei je Request, Ordner als Ordner. Die App ist nur eine Sicht auf den Ordner.
Byte-gleich lesen und schreiben3
Unveränderte Teile bleiben byte-gleich, geprüft an 86 Bruno-Collections. Was ein Schreiber nicht kann, verweigert er.
Git ohne Staging-Bereich4
Commit mit gewählten Dateien, Branches, Pull, Push und Konflikte lösen; verweigert bei ungespeicherten Änderungen.
Secret-Scanner vor dem Commit5
Ein Commit mit Zugangsdaten scheitert mit Datei und Zeile; Ausnahmen nur zeilenweise mit rt-scan:allow.
Import mit Verlustbericht6
Sechs Quellen, ein Bericht je Import mit dem Request, in dem etwas fehlt. Skripte bleiben unverändert.
Abgleich zwischen deinen Geräten7
Ende-zu-Ende verschlüsselt. Geplant; Git bleibt der Weg für Collections im Team.
Wie geht ein Request mit den richtigen Werten und dem richtigen Token raus?
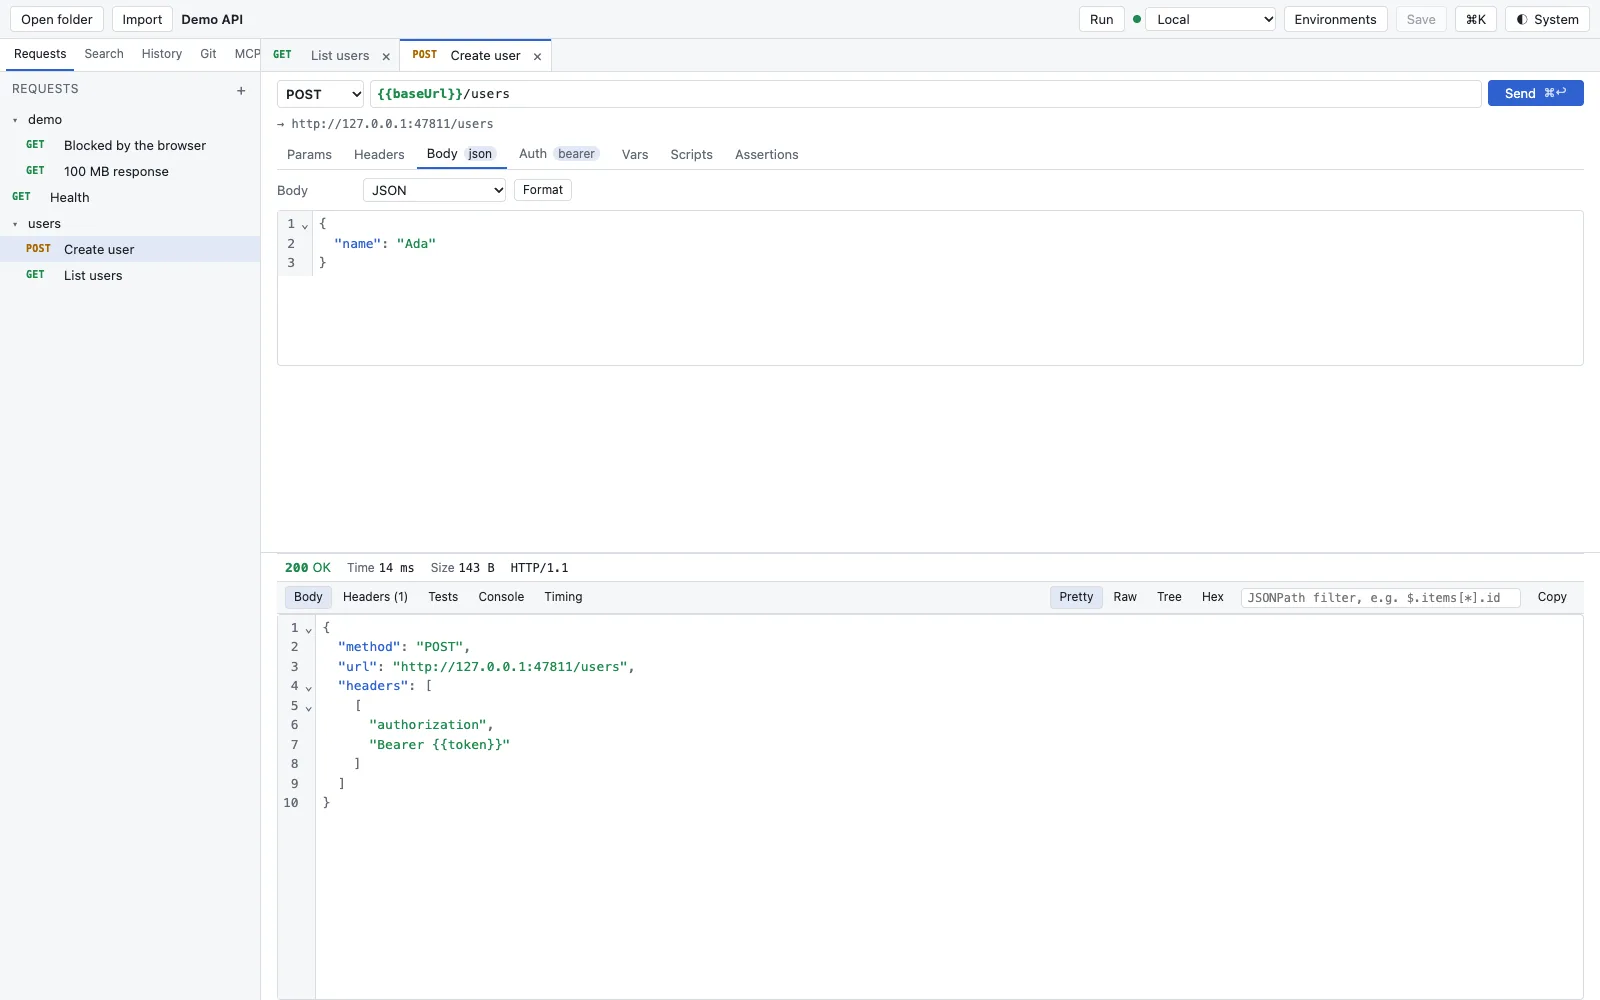
Senden mit einem Tastendruck8
Kaltstart unter 500 ms, unter 150 MB im Leerlauf, Senden in höchstens zwei Tastendrücken – als Release-Gate gemessen.
Große Antworten ohne Ruckeln9
Die Antwort bleibt im Rust-Kern; die Oberfläche holt nur die sichtbaren Zeilen.
Variablen mit Herkunft10
Sechs Ebenen wie bei Bruno: Global, Collection, Umgebung, Ordner, Request, Laufzeit.
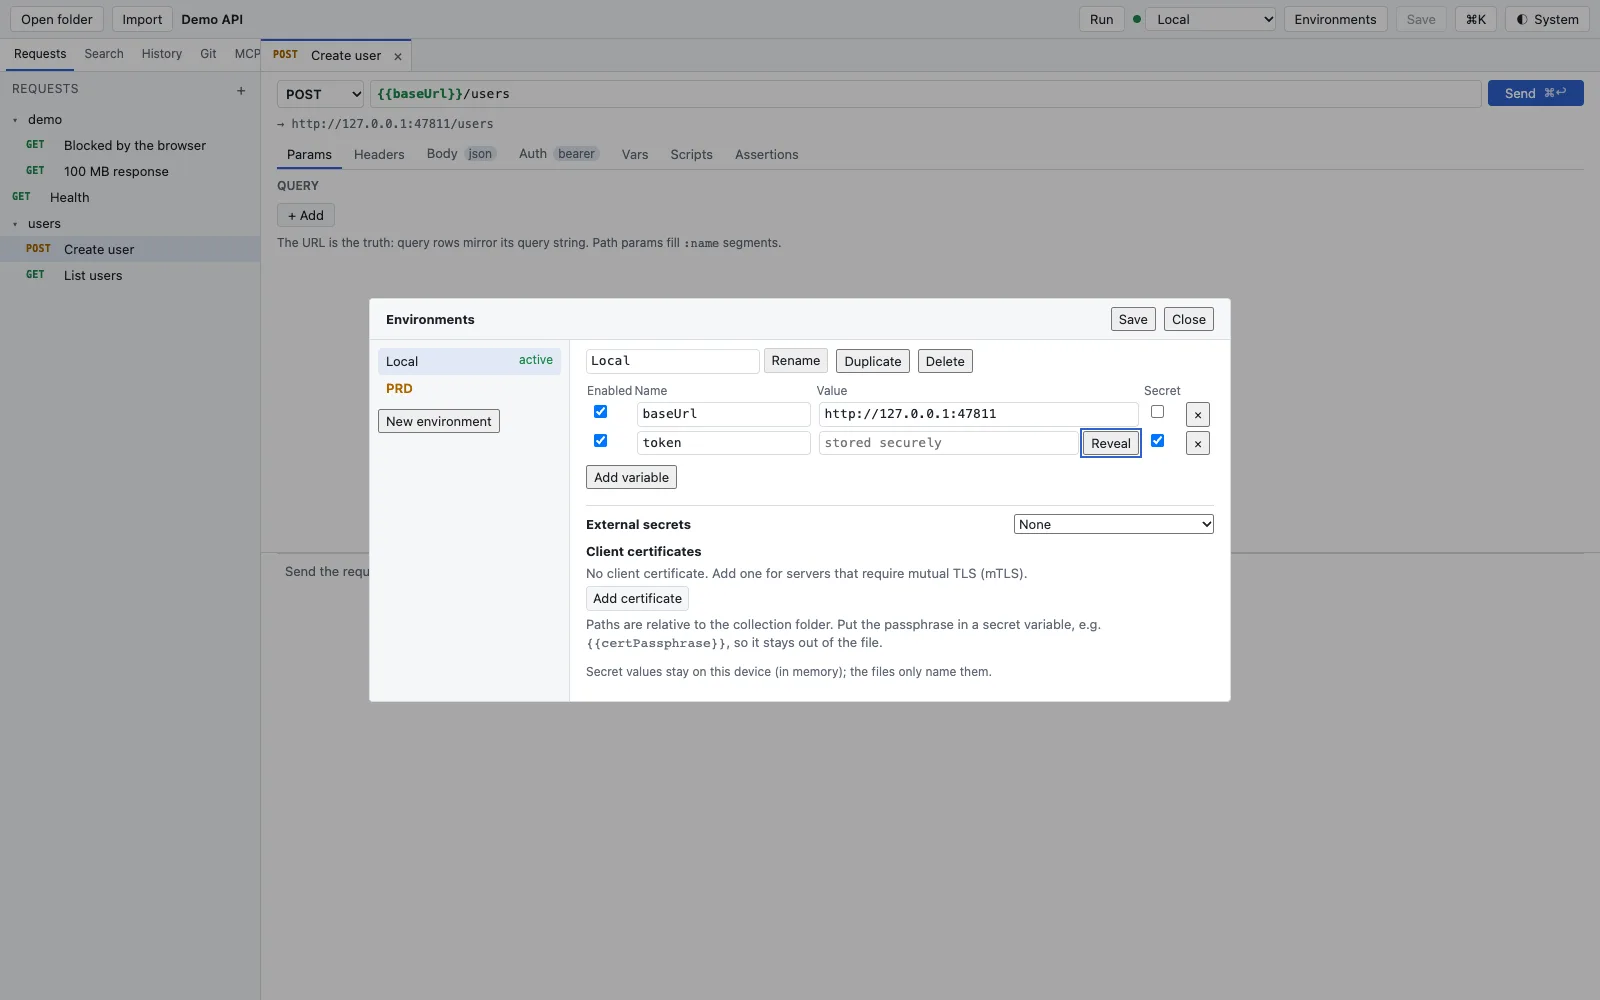
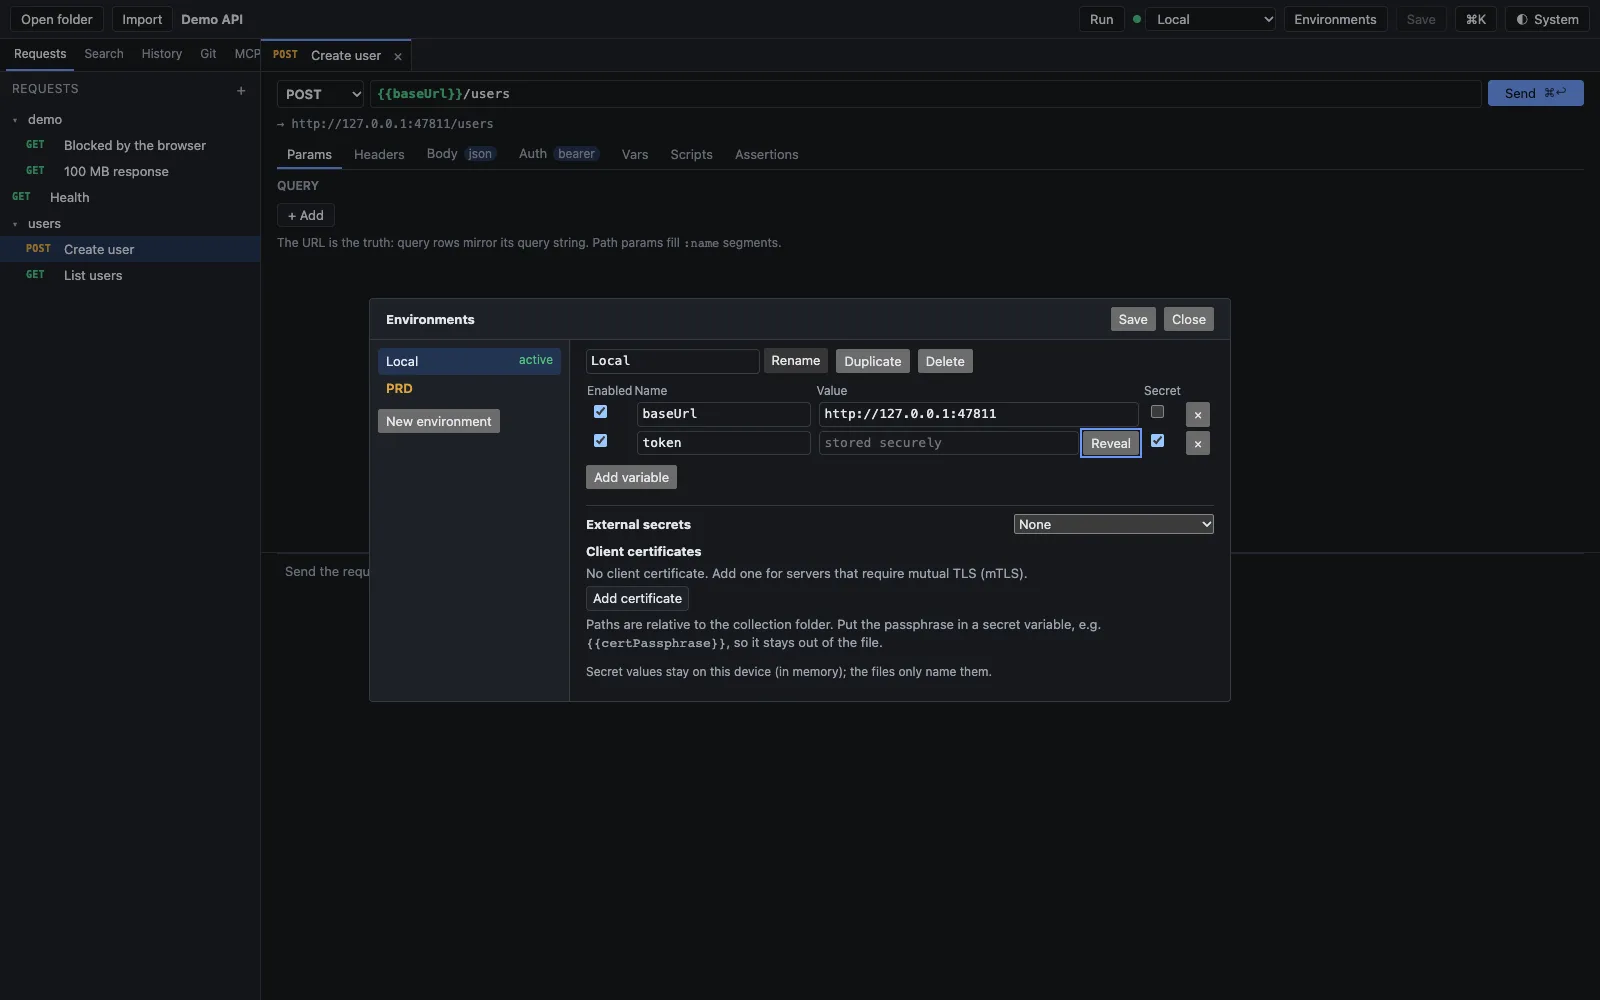
Secrets im Schlüsselbund11
Schlüsselbund des Betriebssystems, im Web verschlüsselt; extern aus 1Password, Vault, AWS, Azure und Google.
OAuth 2.0, AWS SigV4, Zertifikate12
Basic, Bearer, API-Key; OAuth 2.0 mit Client Credentials, Password, Authorization Code mit PKCE, Device Code, SAML 2.0 Bearer.
Gemeinsamer Tresor fürs Team7
Geplant. Bis dahin: Schlüsselbund je Gerät oder ein externer Tresor wie 1Password oder Vault.
Ist, was in der App grün ist, auch in der Pipeline grün?
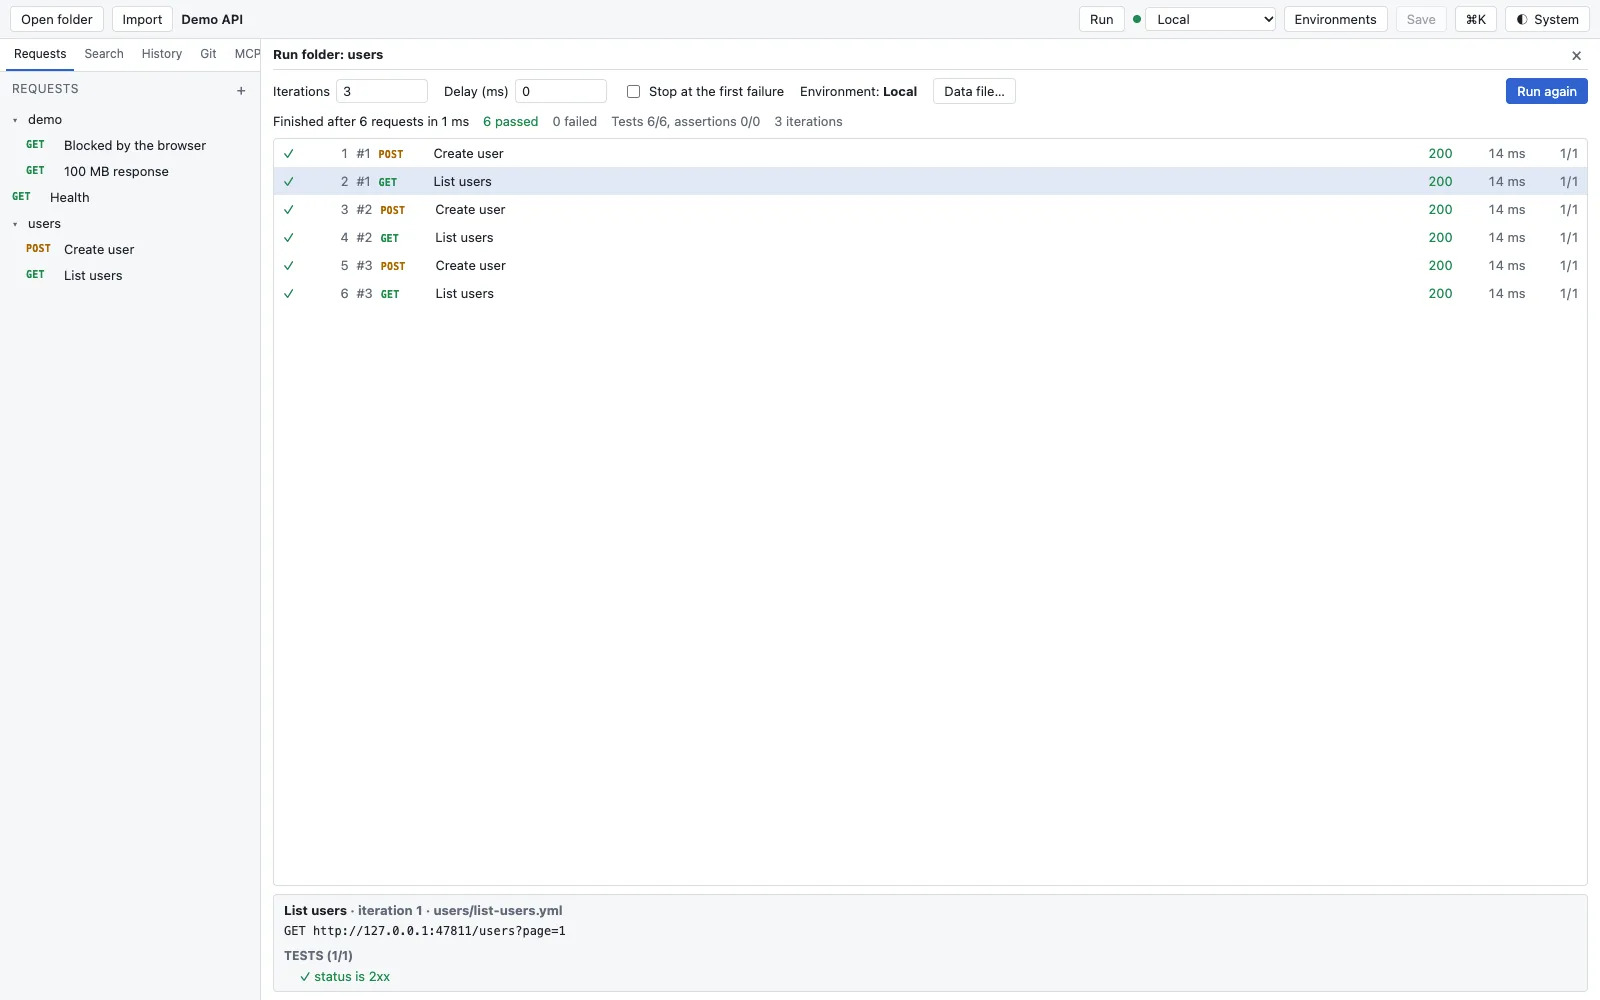
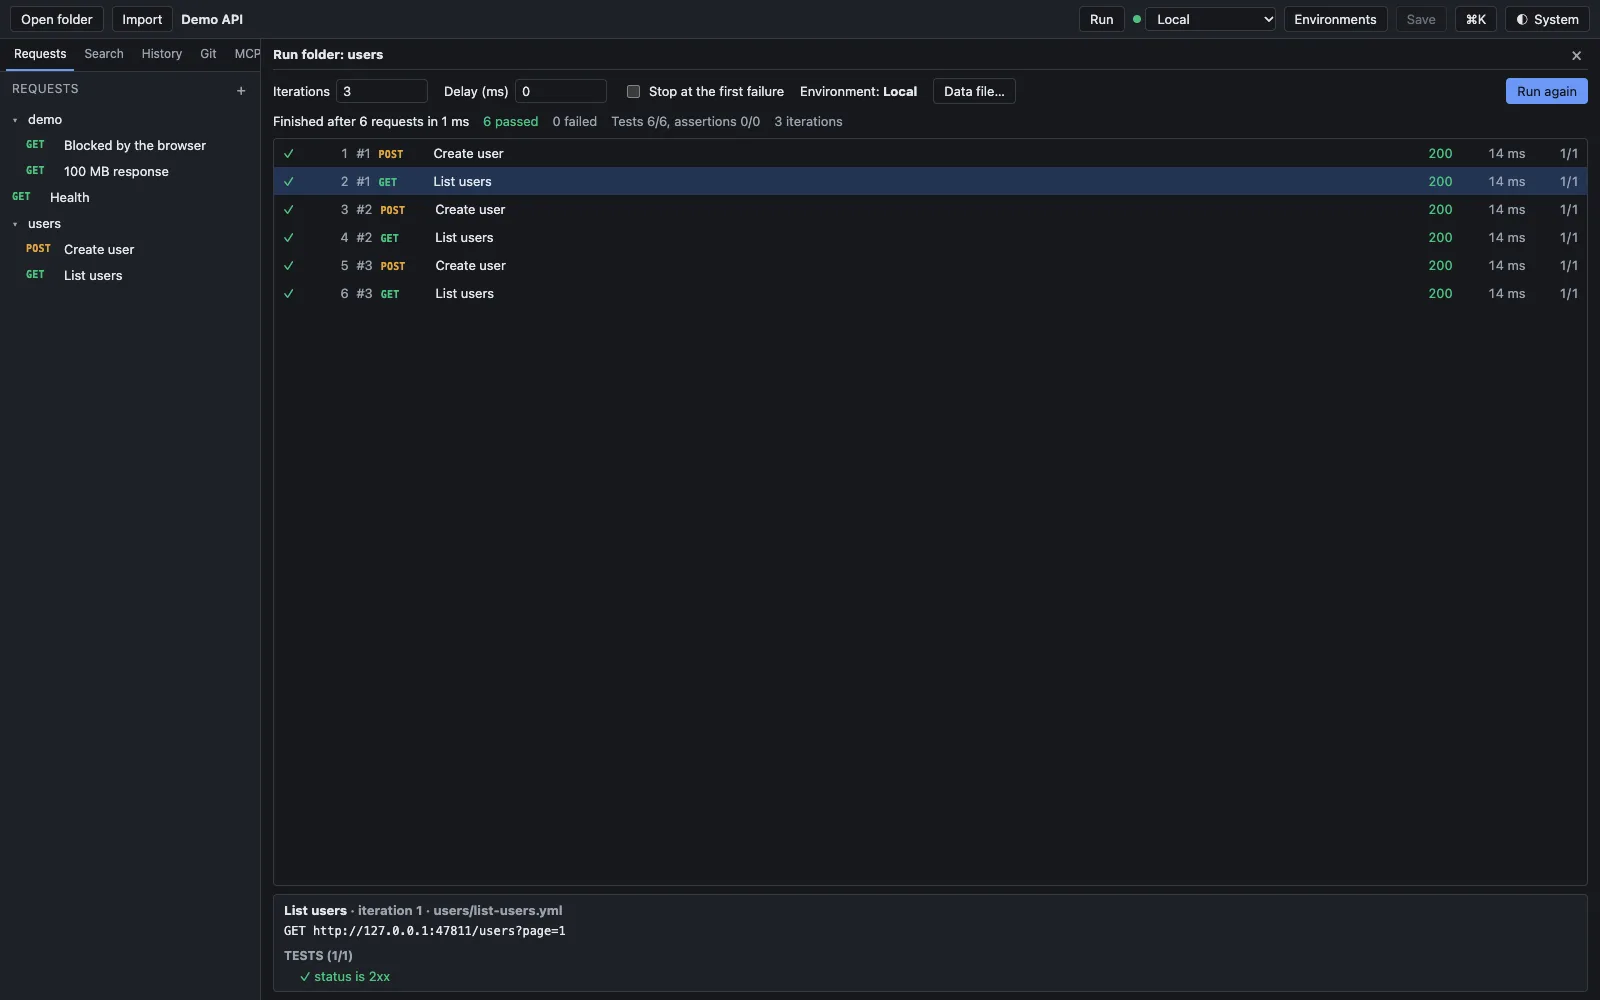
Skripte in einer Sandbox13
QuickJS als WebAssembly, dieselbe Engine in App, Browser und CLI. Kein Datei- und Netzzugriff außer über die Request-API.
pm.* und bru.* laufen weiter14
Shims für bru, req, res, pm, postman und insomnia mit einer öffentlichen Abdeckungstabelle.
Assertions ohne JavaScript15
Assertions und Variablen-Aktionen direkt im Request; Ergebnis im Bericht und in der Pipeline.
Runner und rt run15
JUnit- und JSON-Berichte, Exit-Code 4 bei gescheiterten Tests, GitHub Action und Docker-Image.
rt mock und rt docs16
Mock-Server aus gespeicherten Beispielen; statische HTML-Doku ohne Skripte und ohne Secret-Werte.
DIESELBE.
Was in der App grün ist, ist in der Pipeline grün – weil es derselbe Kern1 ist. Eine Konformitäts-Suite schickt dieselben Fälle durch den nativen Kern und durch die WebAssembly-Fassung im Browser und vergleicht die Ergebnisse.
Zur FundstelleUnd wenn die API nicht nur REST spricht?
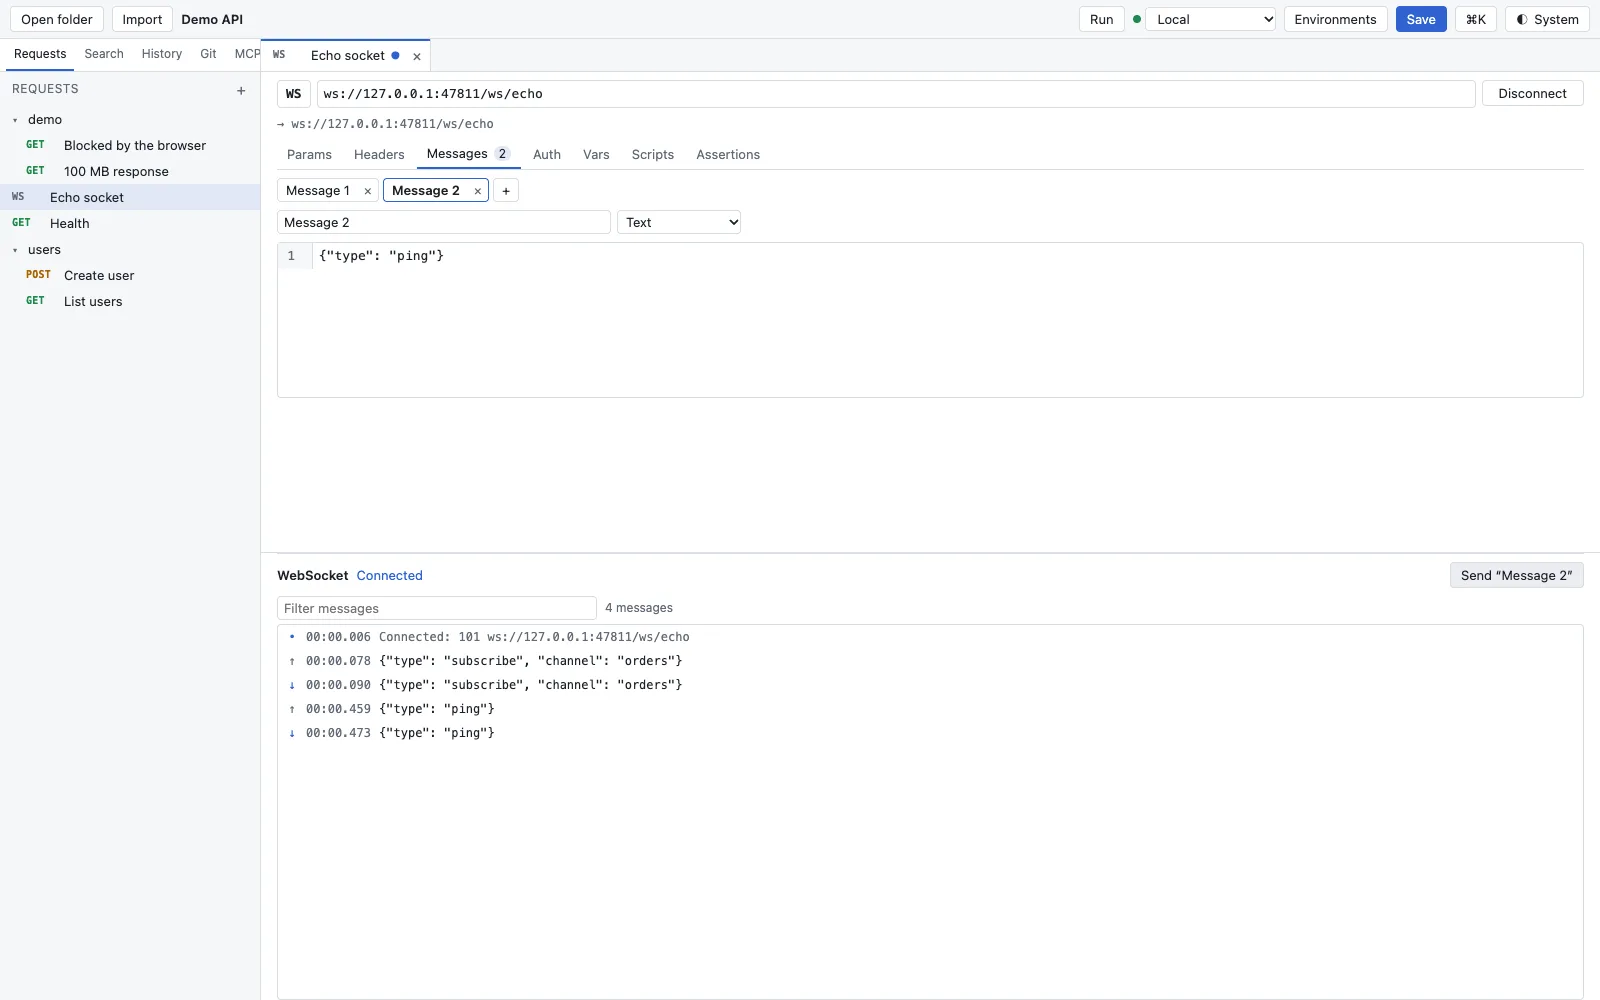
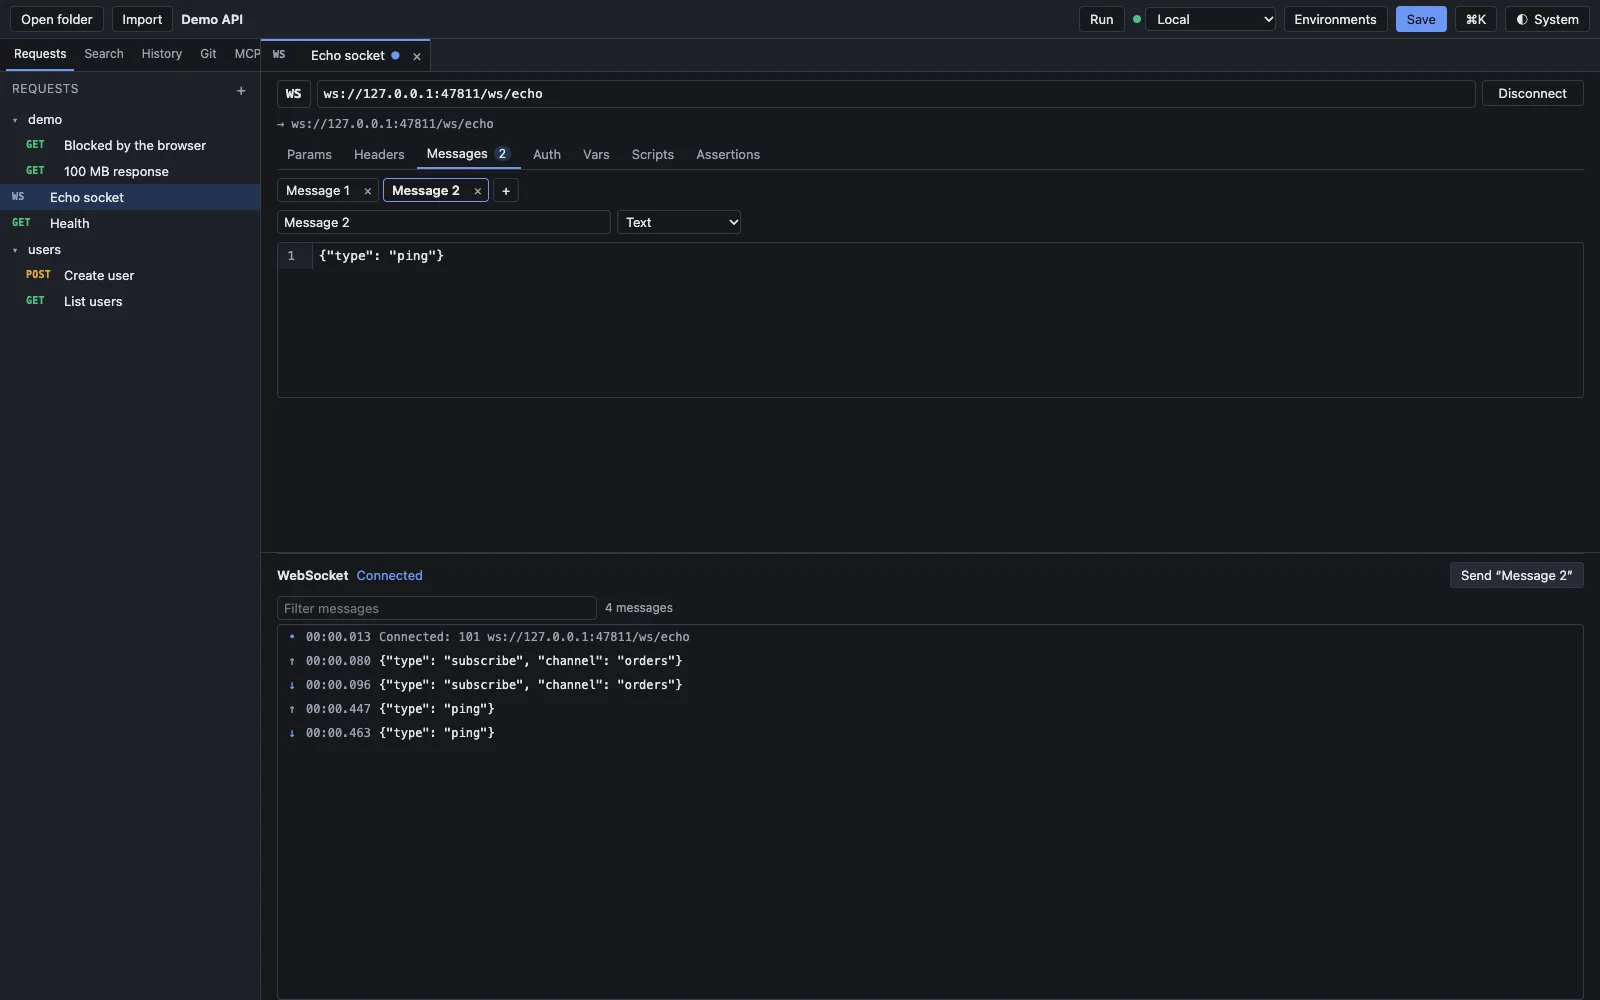
gRPC17
Unär und streamend, aus .proto-Dateien oder per Server-Reflection; Metadaten als Header.
WebSocket17
Sitzungsprotokoll mit maskierten Secret-Werten; in der Web-App über den Begleitdienst.
Server-Sent Events17
Ein normaler HTTP-Request; die Ansicht wechselt bei text/event-stream von selbst.
GraphQL17
Body mit Query und Variablen, gesendet als JSON; Variablen und Auth wie bei jedem Request.
Darf ein KI-Agent eure APIs aufrufen – und wer passt auf?
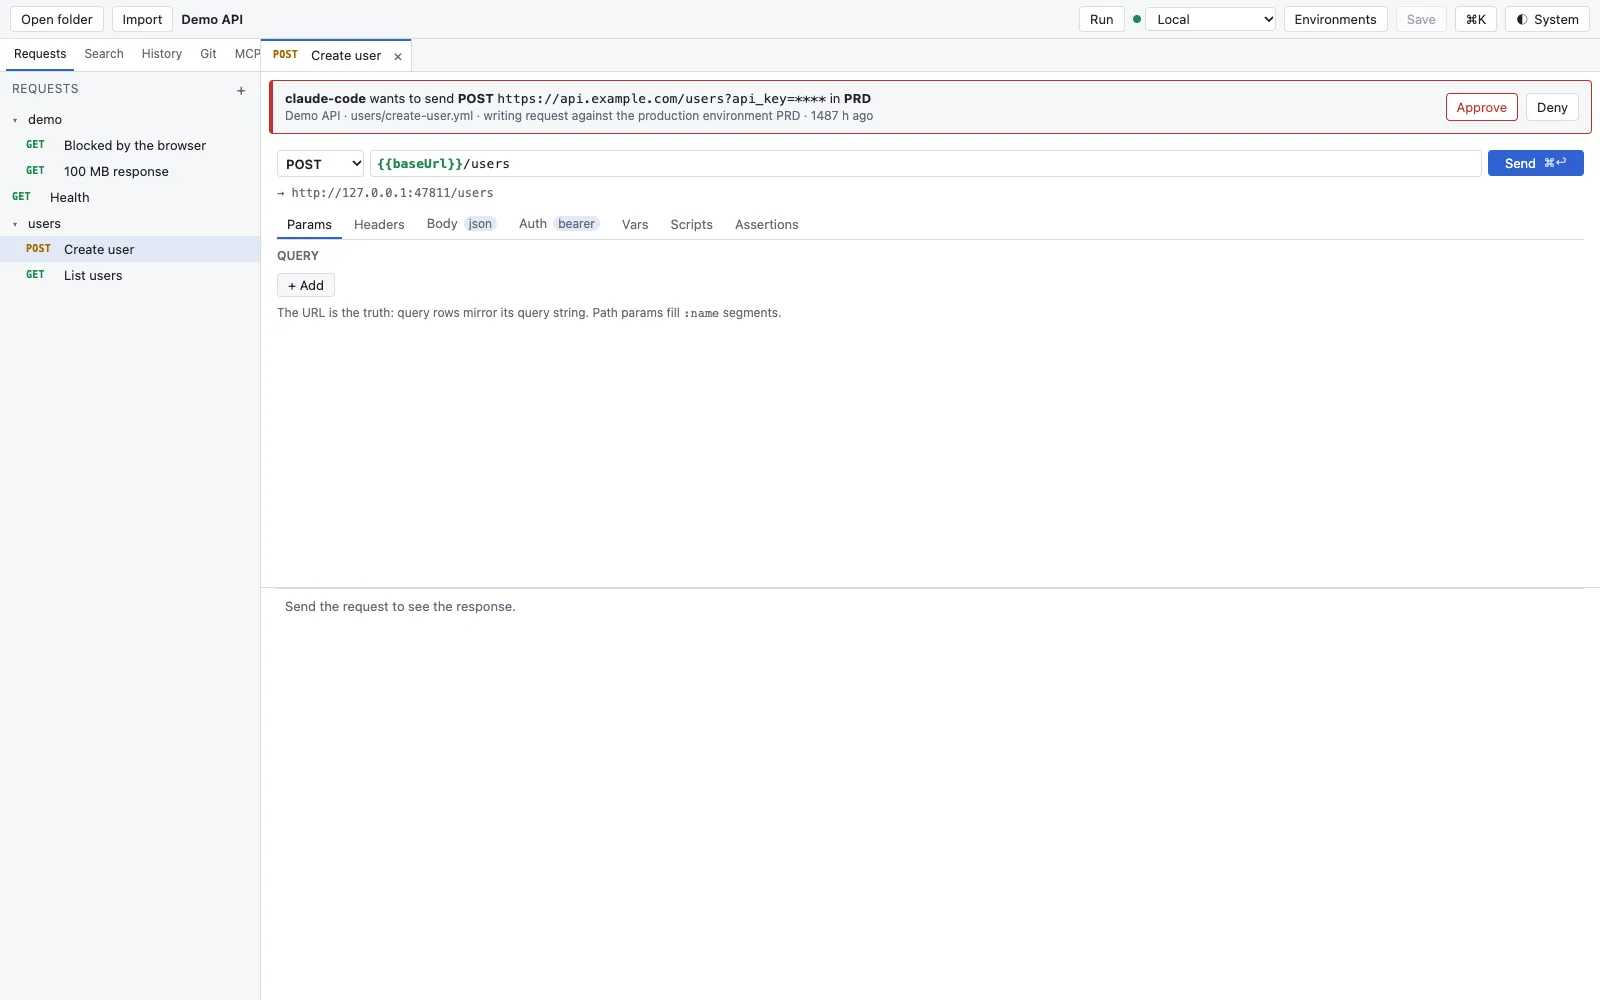
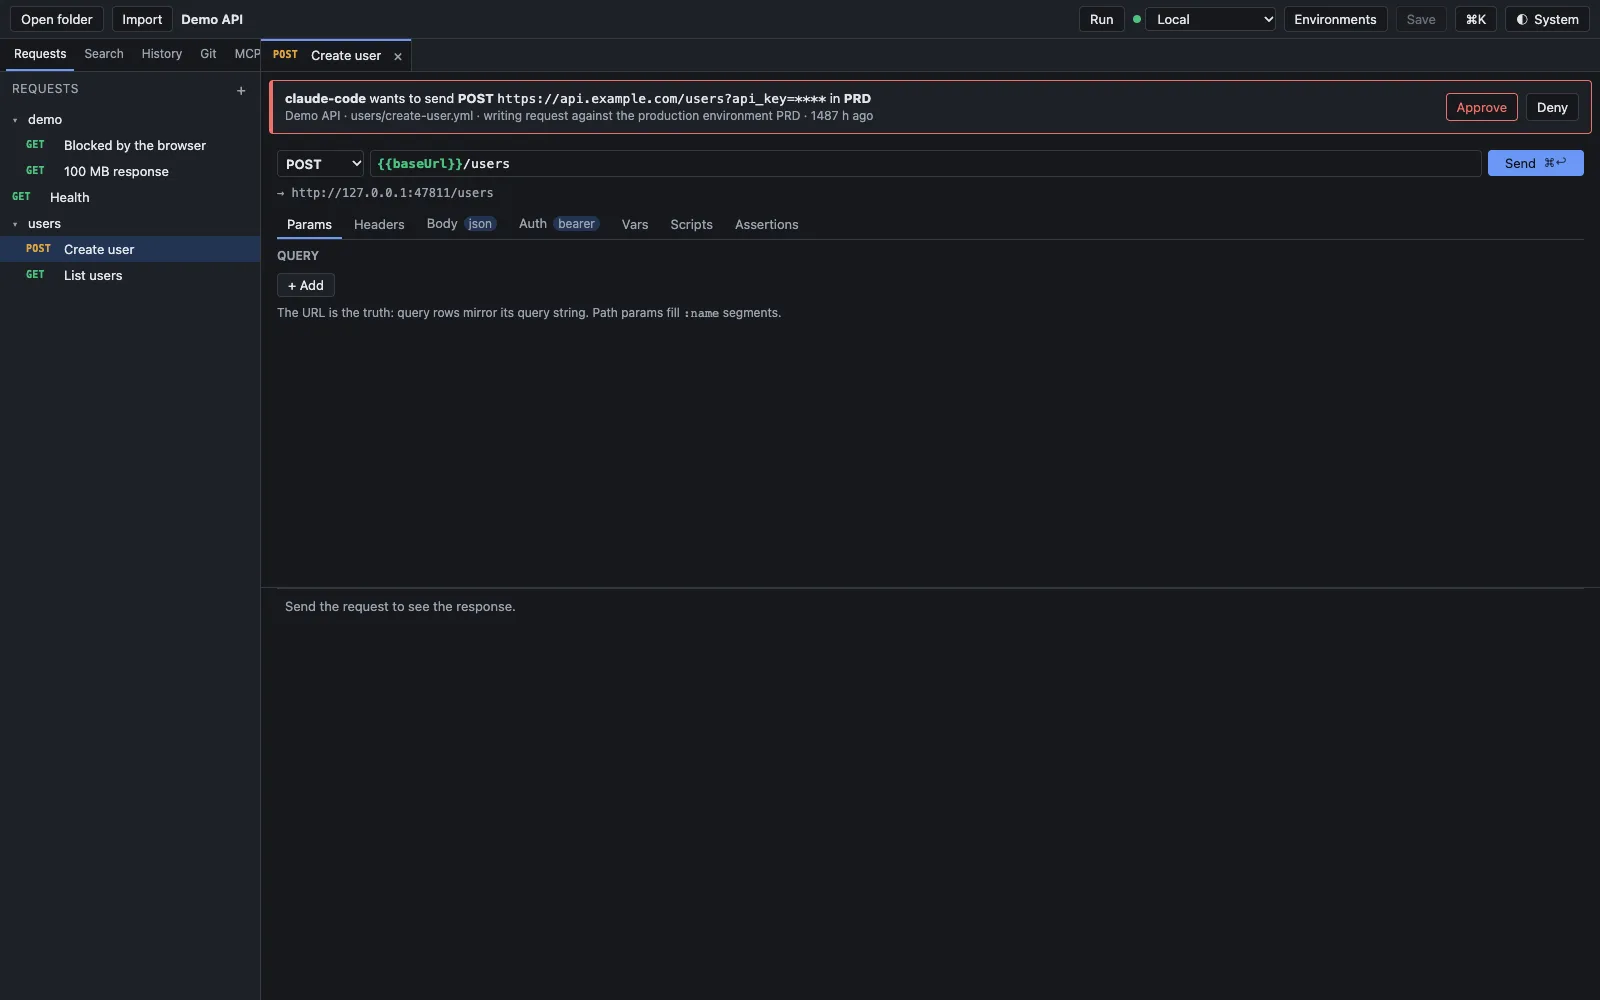
MCP-Server rt mcp18
Fünf Werkzeuge über stdio; Regel je Umgebung (nichts, lesen, schreiben), Standard nur lesen.
Freigabe für Schreiben in Produktion18
Freigeben im Banner der App oder mit rt approve und rt deny; Agenten sehen nie Secret-Werte.
MCP-Client mit Tests19
stdio und Streamable HTTP; Tests als *.mcp.yaml neben der Collection, rt mcp-test.
KI-Assistent mit eigenem Schlüssel20
Aus, bis eingerichtet; Anthropic oder OpenAI-kompatibel. Secret-Werte werden vor dem Senden entfernt.
KI-Kontingent ohne eigenen Schlüssel7
Geplant. Der eigene Schlüssel bleibt in Free.
Ihr testet OData-Services aus S/4HANA, CAP oder RAP?
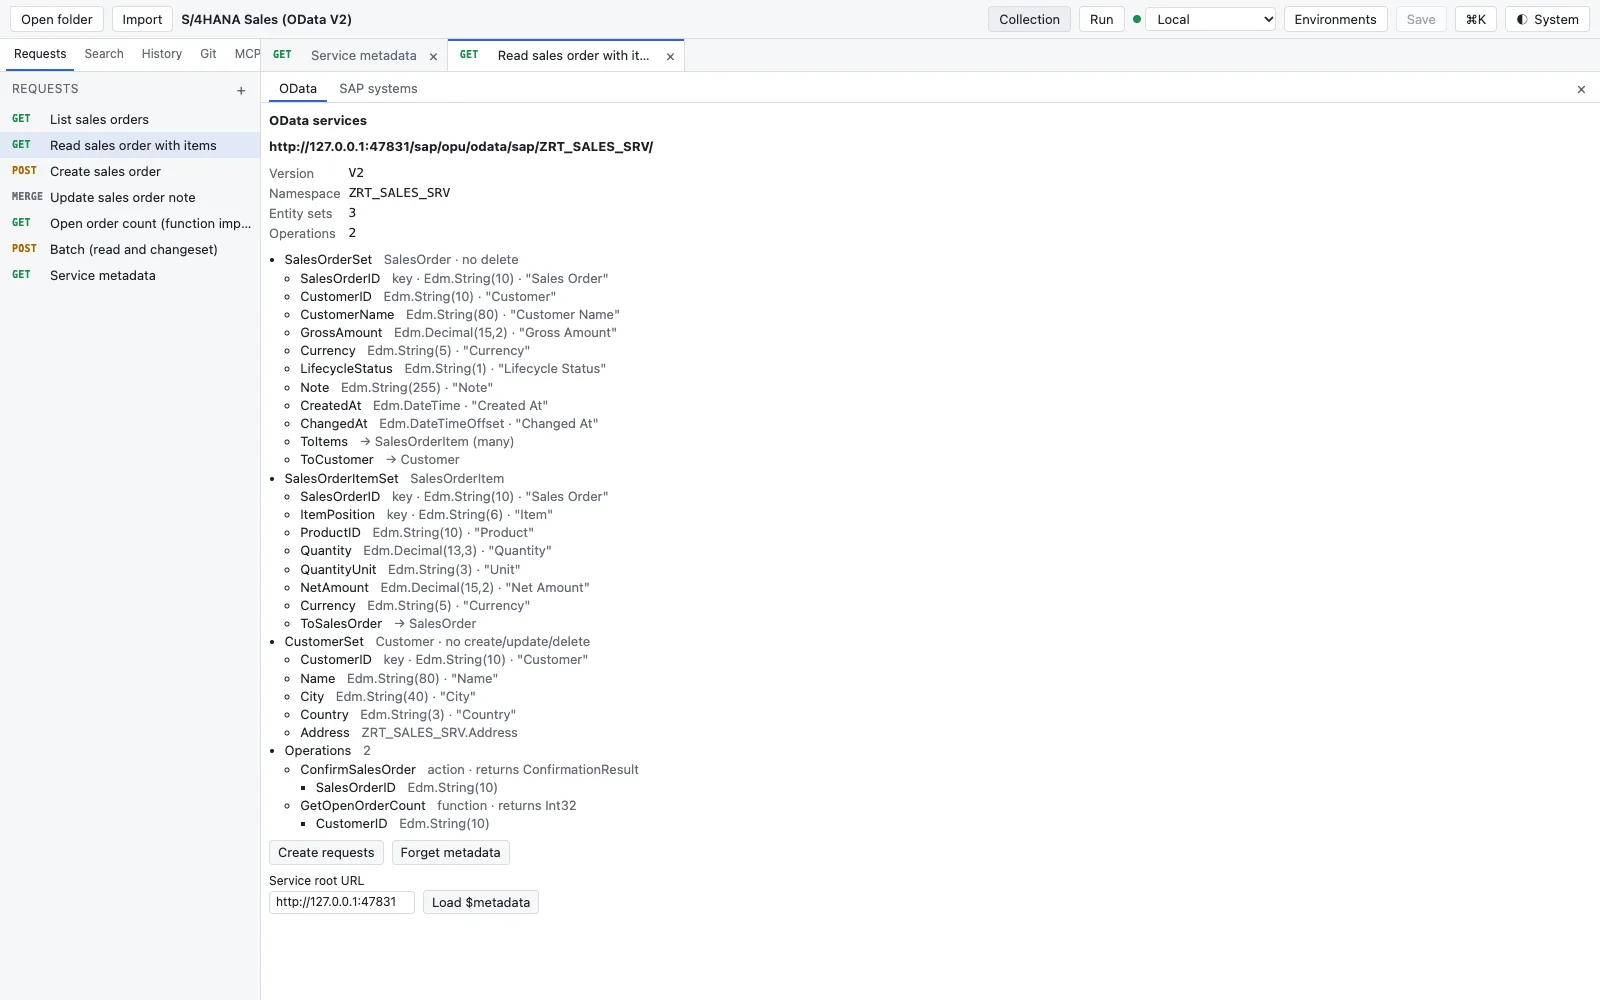
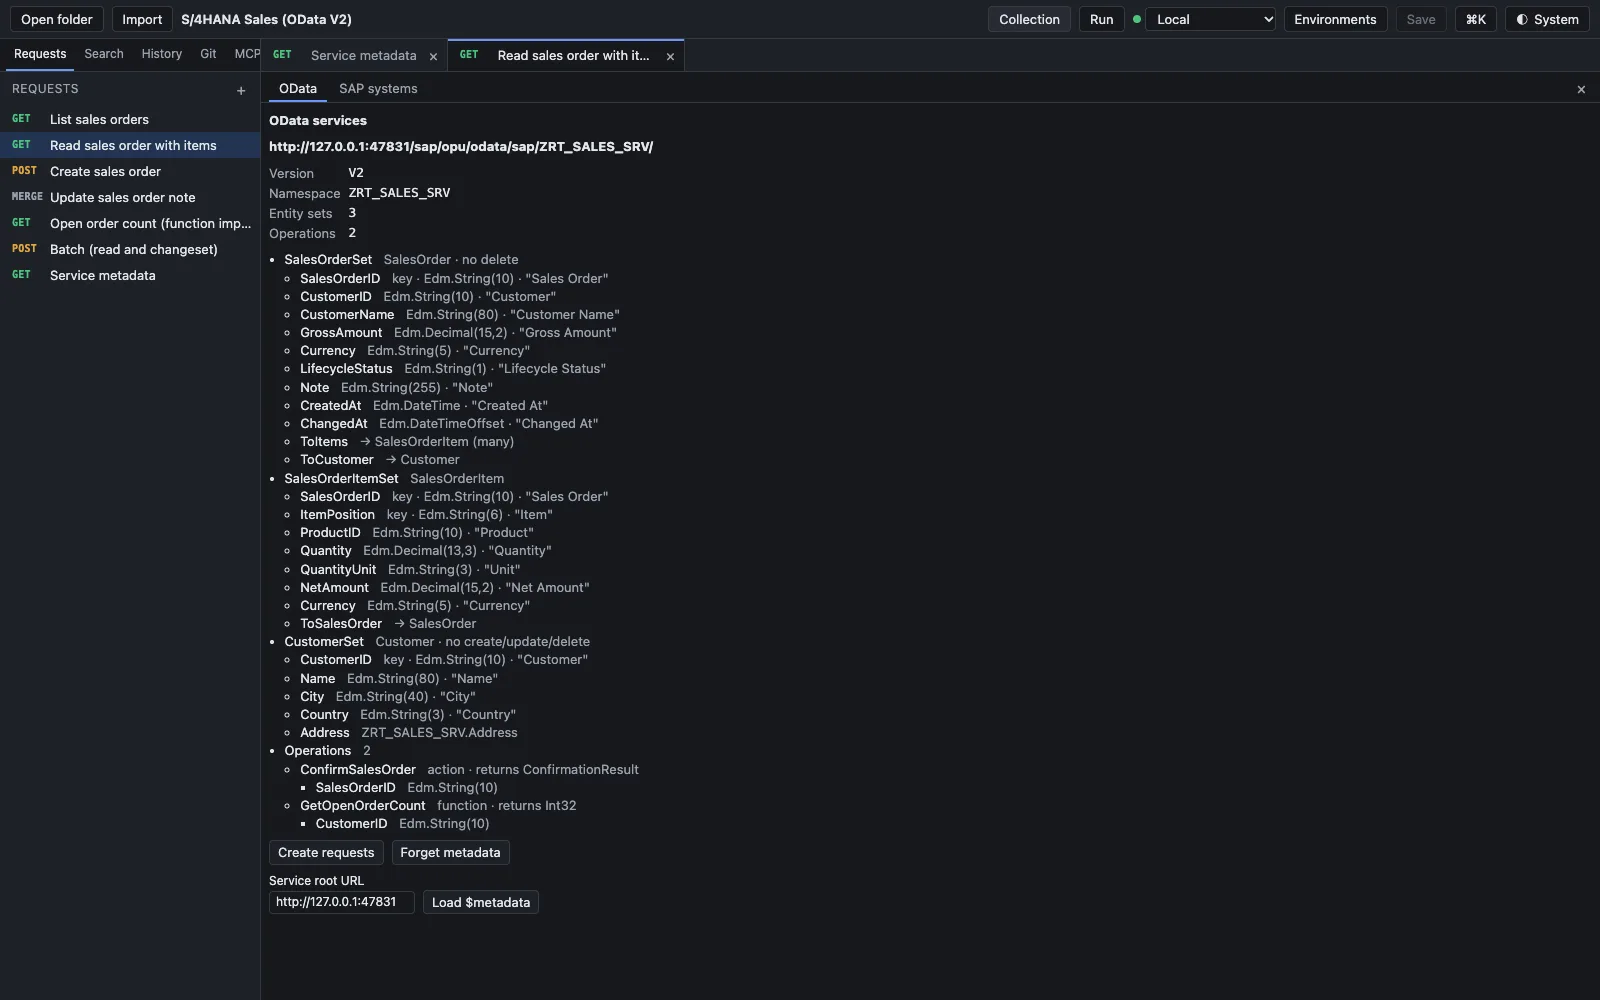
OData-Plugin: Entitäten und Query-Builder21
Entitäten, Eigenschaften, Navigationen; $filter, $select, $expand, $orderby, $top, $skip und $count.
CSRF, ETag, $batch und Drafts21
CSRF-Token automatisch, If-Match aus dem ETag, $batch-Editor, Draft-Ablauf für RAP und CAP.
DEV, QAS und PRD mit sap-client21
Umgebungen mit sap-client; Secrets ohne Wert, bis du sie einträgst.
Plugins als WebAssembly22
Eine .wasm-Datei mit Manifest; Rechte siehst du vor der Installation. Öffentliche, versionierte API.
BTP-Service-Keys und Destinations7
Geplant. OData-Grundlagen bleiben in Free.
Doku:
Wie arbeitet ein ganzes Team zusammen, ohne die Dateien aus der Hand zu geben?
Teilen über Git7
Alles, was ein Team über Git lokal kann, ist Free und bleibt es.
Arbeitsbereiche in Echtzeit7
Geplant, mit Rollen für Lesen und Schreiben.
Rollen7
Geplant.
SSO und SCIM7
Geplant.
Audit-Export und Richtlinien7
Geplant. Das lokale Audit-Log der Agenten ist schon in Free.
Selbst betreiben und Air-Gap7
Geplant.
Free für alles, was heute da ist.
Die Pills an jeder Funktion zeigen, ab welcher Edition sie enthalten ist. Im Vergleich steht alles in einer Tabelle.
Kauf abgebrochen – nichts wurde berechnet.
Fundstellen auf dieser Seite
Die hochgestellten Ziffern im Text verweisen hierher. Antippen zeigt die Fundstelle direkt an der Textstelle, alle Fundstellen der Website stehen gesammelt auf einer Seite.
- 1
Ein Rust-Kern für Desktop, Web, CLI und MCP ↑Produkt · Repo des Kerns von RequestTailor, CLAUDE.md (Produktprinzip „Parität über alle Oberflächen“, Technische Leitplanken) · geprüft am 22.11.2026
- 2
Requests als OpenCollection-YAML, eine Datei je Request ↑Produkt · Repo des Kerns von RequestTailor, CLAUDE.md (Produktprinzip „Dateien sind die Wahrheit“), crates/rt-format, website/docs/collections · geprüft am 22.11.2026
- 3
Byte-gleicher Round-Trip, 86 Bruno-Collections ↑Produkt · Repo des Kerns von RequestTailor, testdata/collections/bruno, crates/rt-format (Round-Trip-Tests) · geprüft am 22.11.2026
- 4
Git in der App, ohne Staging-Bereich ↑Produkt · Repo des Kerns von RequestTailor, crates/rt-git (gitoxide), CLAUDE.md (App, Welle 4) · geprüft am 22.11.2026
- 5
Secret-Scanner vor jedem Commit ↑Produkt · Repo des Kerns von RequestTailor, crates/rt-app (secret_scan), crates/rt-cli/README.md (rt scan) · geprüft am 22.11.2026
- 6
Import aus sechs Quellen mit Verlustbericht ↑Produkt · Repo des Kerns von RequestTailor, crates/rt-format/src/import, testdata/import/SOURCES.md · geprüft am 22.11.2026
- 7
Editionen Free, Pro, Team und Enterprise (Konzept) ↑Produkt · RequestTailor-Produktkonzept (intern), Abschnitt „Editionen und Preise“ · geprüft am 22.11.2026
- 8
Performance-Budgets als Release-Gates ↑Produkt · Repo des Kerns von RequestTailor, perf/budgets.toml, perf/README.md · geprüft am 22.11.2026
- 9
Große Antworten bleiben im Kern ↑Produkt · Repo des Kerns von RequestTailor, CLAUDE.md (App, ResponseStore), perf/README.md · geprüft am 22.11.2026
- 10
Variablen in sechs Ebenen mit Herkunft ↑Produkt · Repo des Kerns von RequestTailor, crates/rt-core (vars::Scope), website/docs/environments · geprüft am 22.11.2026
- 11
Secrets im Schlüsselbund und aus externen Tresoren ↑Produkt · Repo des Kerns von RequestTailor, CLAUDE.md (Produktprinzip 3), crates/rt-cli/README.md (externe Secrets), website/docs/environments · geprüft am 22.11.2026
- 12
OAuth 2.0, AWS SigV4, Client-Zertifikate ↑Produkt · Repo des Kerns von RequestTailor, crates/rt-core (model::auth), crates/rt-format/src/auth, testdata/sigv4 · geprüft am 22.11.2026
- 13
Skript-Sandbox: QuickJS in WebAssembly ↑Produkt · Repo des Kerns von RequestTailor, crates/rt-script (api.d.ts, README) · geprüft am 22.11.2026
- 14
Shims für bru.*, pm.* und insomnia ↑Produkt · Repo des Kerns von RequestTailor, crates/rt-script/SHIM-COVERAGE.md · geprüft am 22.11.2026
- 15
Runner, rt run, JUnit und JSON, Exit-Code 4 ↑Produkt · Repo des Kerns von RequestTailor, crates/rt-core (runner, assert), crates/rt-cli/README.md (Exit codes) · geprüft am 22.11.2026
- 16
rt mock und rt docs ↑Produkt · Repo des Kerns von RequestTailor, crates/rt-cli/src/mock.rs und docs.rs, launch/wave8/RELEASE-NOTES.md · geprüft am 22.11.2026
- 17
gRPC, WebSocket, SSE und GraphQL ↑Produkt · Repo des Kerns von RequestTailor, crates/rt-core (stream), crates/rt-grpc, launch/wave8/RELEASE-NOTES.md · geprüft am 22.11.2026
- 18
MCP-Server rt mcp mit Regeln je Umgebung ↑Produkt · Repo des Kerns von RequestTailor, crates/rt-cli/src/mcp, crates/rt-cli/README.md (MCP server), crates/rt-cli/tests/gate_w8.rs · geprüft am 22.11.2026
- 19
MCP-Client mit gespeicherten Tests ↑Produkt · Repo des Kerns von RequestTailor, crates/rt-app (mcp_client), crates/rt-cli/src/mcp_test.rs · geprüft am 22.11.2026
- 20
KI-Assistent, aus bis eingerichtet ↑Produkt · Repo des Kerns von RequestTailor, crates/rt-app (ai), website/docs/privacy · geprüft am 22.11.2026
- 21
OData-Plugin für S/4HANA, CAP und RAP ↑Produkt · Repo des Kerns von RequestTailor, plugins/odata, website/sap, website/docs/odata · geprüft am 22.11.2026
- 22
Plugins nur als WebAssembly, mit Rechten ↑Produkt · Repo des Kerns von RequestTailor, crates/rt-plugin/API.md, plugins/README.md · geprüft am 22.11.2026
Fragen zu den Funktionen.
- Öffnet RequestTailor Bruno-Collections?
- Ja. RequestTailor liest und schreibt OpenCollection 1.0, das YAML-Format, das Bruno schreibt. Collections in diesem Format öffnen unverändert; Lesen und Speichern ohne Änderung ergibt byte-gleiche Dateien, auch Kommentare und Formatierung. Geprüft wird das bei jedem Commit an 86 Bruno-Collections.
- Laufen meine Postman-Skripte weiter?
- Zum großen Teil. Skripte laufen in einer Sandbox auf der Skript-API von RequestTailor; pm.*, bru.*, req und res sind Shims darauf. Welche Aufrufe abgedeckt sind, steht in der Abdeckungsliste des Kerns; was ein Import nicht übernehmen kann, nennt sein Verlustbericht.
- Welche Authentifizierung wird unterstützt?
- Basic, Bearer, API-Key, OAuth 2.0 mit Client Credentials, Password, Authorization Code mit PKCE, Device Code und SAML 2.0 Bearer, dazu AWS Signature Version 4 und Client-Zertifikate. OAuth-Tokens liegen im Schlüsselbund; die Oberfläche sieht nur Angaben zum Token, nie den Wert. Client-Zertifikate gehen nur in der Mac-App und mit rt, nicht im Browser.
- Kann ich RequestTailor in GitHub Actions oder GitLab CI nutzen?
- Ja. rt run führt eine Collection oder einen Ordner aus, schreibt JUnit und JSON und endet mit Exit-Code 4, wenn ein Test oder eine Assertion scheitert. rt gibt es als statisches Binary für macOS und Linux, als Docker-Image und als GitHub Action.
- Was ist der Begleitdienst rt agent?
- Die Web-App läuft im Browser und unterliegt dessen Regeln: kein Request an Server ohne CORS-Header, keine Client-Zertifikate. rt agent ist ein Dienst auf deinem eigenen Rechner, der solche Requests für die Web-App sendet. Er hört nur auf 127.0.0.1, prüft Host und Origin, koppelt sich per Einmalcode und hält seine Tokens nur im Speicher.
- Was ist in Arbeit?
- Ende-zu-Ende-verschlüsselter Sync und ein verwaltetes KI-Kontingent und SAP-Komfort wie BTP-Service-Keys und Destinations (Pro), Echtzeit-Workspaces, Rollen und ein gemeinsamer Tresor (Team) sowie SSO, SCIM, Audit-Export, Richtlinien und Selbstbetrieb (Enterprise). Auf dieser Seite tragen sie die Markierung „In Arbeit“.
Deine Frage ist nicht dabei? Sprich mich an: +43 664 1964199 office@clouddna.at Schreib mir