Authentifizierung
Im Reiter Auth legst du fest, wie sich ein Request ausweist – für den Request selbst oder geerbt von Ordner und Collection. Tokens von OAuth 2.0 holt RequestTailor selbst, frischt sie auf und bewahrt sie wie Secrets auf: im Schlüsselbund oder verschlüsselt im Browser, nie in den Collection-Dateien.
- Edition
- Free
- Arten
- Inherit, No auth, Basic, Bearer token, API key, OAuth 2.0, AWS Signature V4
- OAuth-2.0-Flows
- Client Credentials, Password, Authorization Code mit PKCE, Device Code, SAML 2.0 Bearer
- Tokens
- Schlüsselbund bzw. verschlüsselt im Browser
- Zertifikate
- PEM, PKCS#12 (Mac-App, rt)
Die Arten
| Auswahl | Was sie tut |
|---|---|
| Inherit | Übernimmt die Auth des Ordners oder der Collection (auth: inherit in der Datei). |
| No auth | Sendet ohne Authentifizierung. |
| Basic | Benutzer und Passwort als Authorization: Basic. |
| Bearer token | Ein Token als Authorization: Bearer. |
| API key | Ein Schlüssel als Header oder Query-Parameter. |
| OAuth 2.0 | Holt und erneuert Tokens selbst, siehe unten. |
| AWS Signature V4 | Signiert den Request für AWS-Dienste. |
Passwörter, Tokens und Schlüssel gehören in Secret-Variablen: Du schreibst {{token}} ins Feld, der Wert liegt im Schlüsselbund (Secret-Variablen). Steht ein Zugangsdatum im Klartext in einer Datei, verweigert der Secret-Scanner den Commit.
OAuth 2.0
RequestTailor kennt die Flows Client Credentials, Password, Authorization Code mit PKCE, Device Code und SAML 2.0 Bearer1; Implicit wird nur gelesen. Device Code und SAML 2.0 Bearer kennt das Format OpenCollection nicht – sie gehen nur als Standard der Collection und stehen im Abschnitt extensions der opencollection.yml.
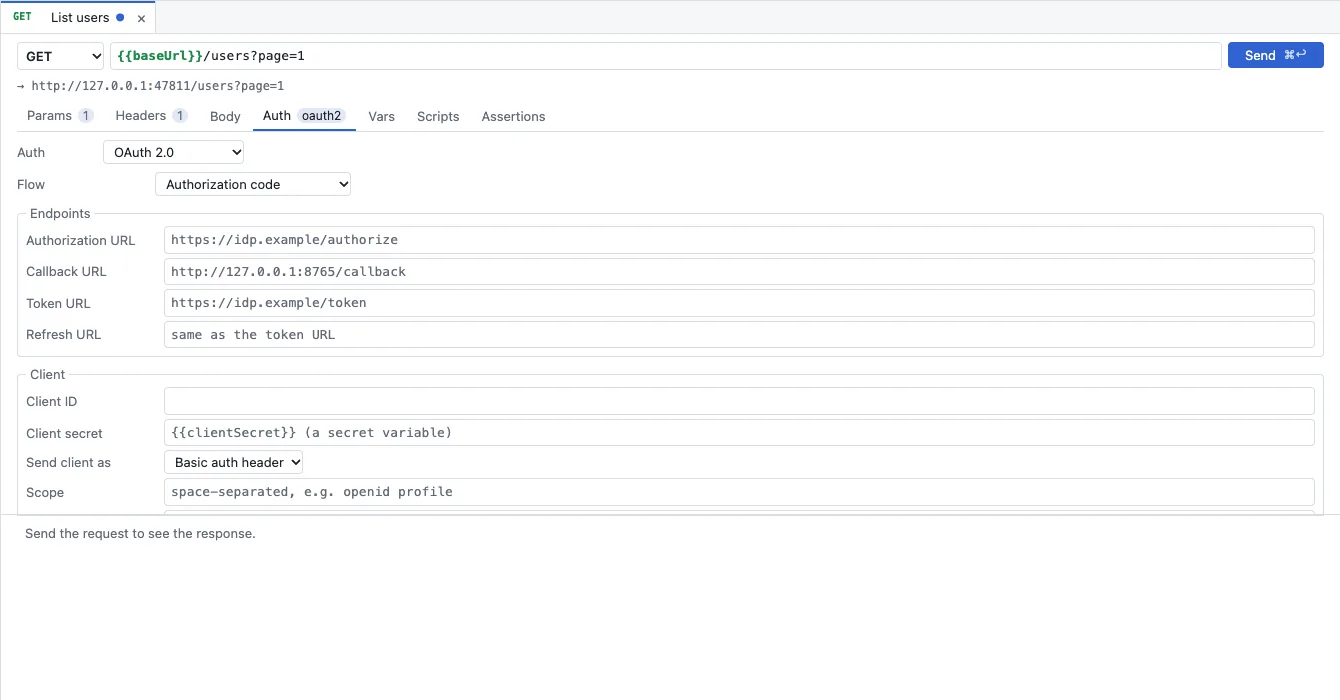
- Auth auf OAuth 2.0, darunter der Flow.
- Endpoints: Authorization URL, Callback URL, Token URL und optional Refresh URL.
- Client: Client ID, Client secret (als Secret-Variable), Send client as und Scope.
- Den Request, Ordner oder die Collection öffnen und im Reiter Auth OAuth 2.0 wählen.
- Als Flow Authorization code wählen und die Endpunkte des Identitätsanbieters eintragen.
- Client ID eintragen; das Client Secret als Secret-Variable, etwa
{{clientSecret}}. Bei PKCE S256 (recommended) lassen. - Unter Token festlegen, welches Token wohin kommt – etwa Access token in den Authorization header mit dem Präfix
Bearer. - Senden. Ist noch kein Token da, öffnet RequestTailor die Anmeldung im Browser; danach holt und erneuert es Tokens selbst, solange Fetch a token automatically und Refresh an expired token angehakt sind.
Tokens ansehen und löschen
Get new token holt sofort ein neues Token, Tokens… zeigt die gespeicherten.
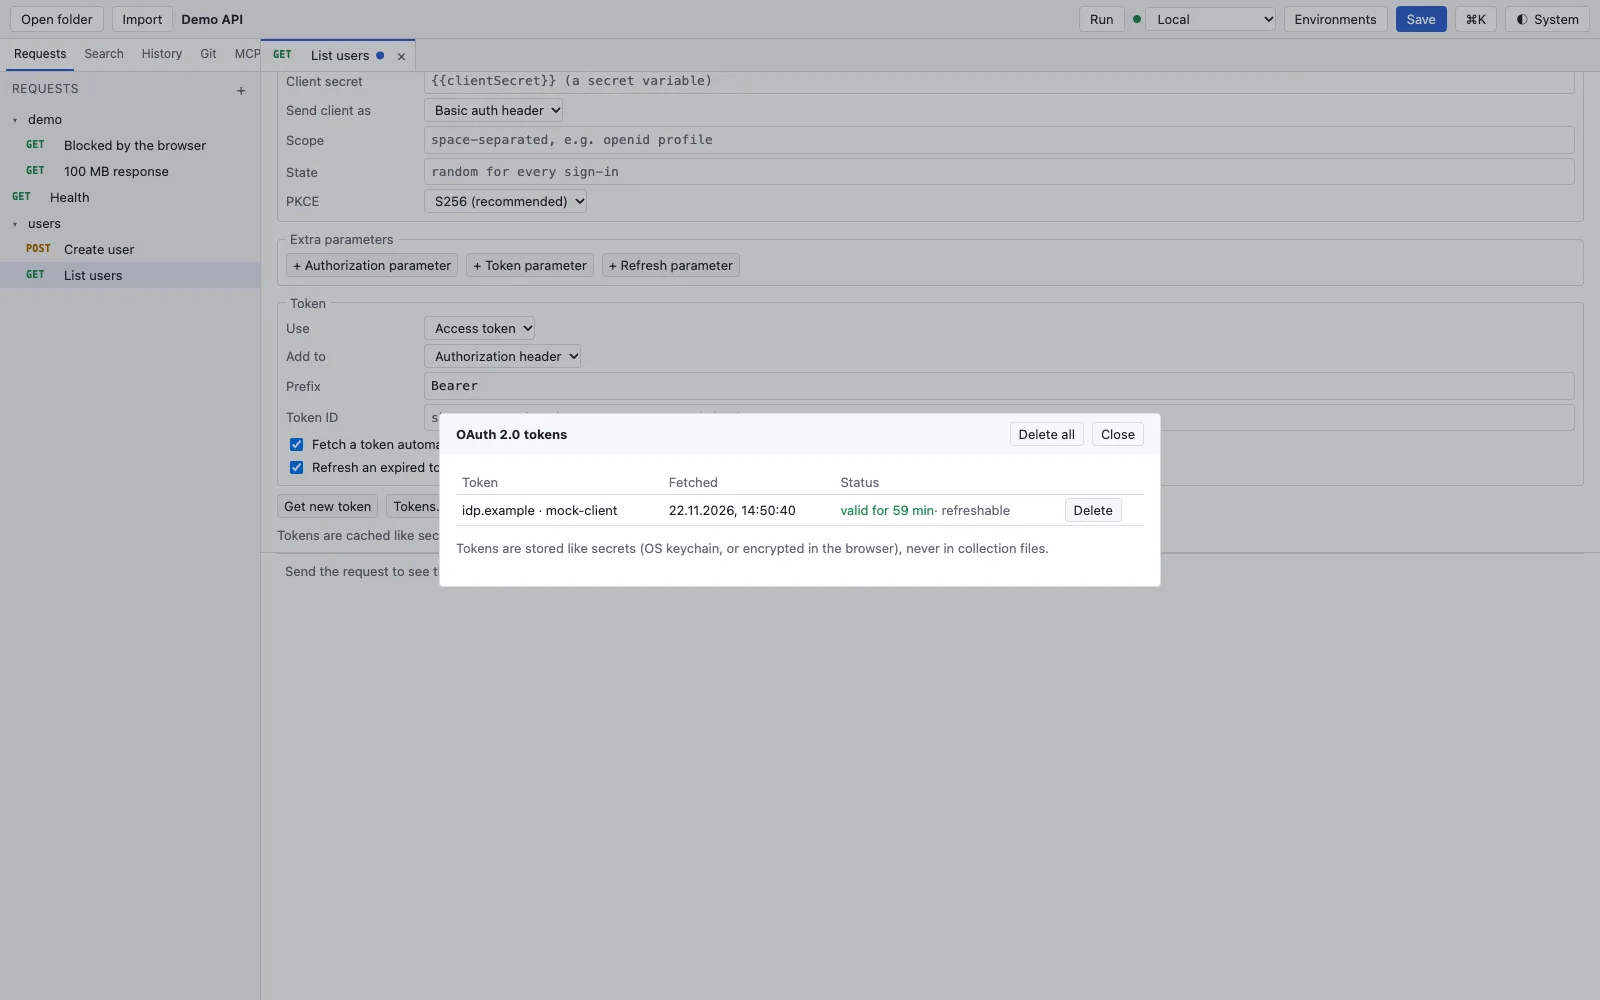
Die Oberfläche sieht von einem Token nur Anbieter, Zeitpunkt, Gültigkeit und ob es erneuert werden kann. Gespeichert sind Tokens wie Secrets2: im Schlüsselbund des Betriebssystems – Mac-App und rt teilen sich die Einträge – oder verschlüsselt im Browser, nie in Collection-Dateien. Im Bericht eines Requests ist jedes Token maskiert.
AWS Signature V4
Mit AWS Signature V4 signiert RequestTailor den fertigen Request für AWS-Dienste. Die Signatur ist gegen die offiziellen Testvektoren von AWS geprüft. Schlüssel gehören in Secret-Variablen; im Bericht sind sie maskiert. Die Signatur entsteht nach dem Token von OAuth und nach den Plugins, sodass sie den Request so abdeckt, wie er auf die Leitung geht.
In der Pipeline
rt send und rt run nutzen dieselbe Auth. Mit --no-prompt scheitert ein Flow, der eine Person braucht (Anmeldung im Browser, Device Code), statt auf sie zu warten – für Pipelines richtig. Client Credentials laufen ohne Person; das Secret gibst du mit --var clientSecret="$CLIENT_SECRET" mit.
Siehe auch
- Funktionen im Überblick Funktionen · senden
- Doku Umgebungen und Variablen
- Doku Requests senden
- Doku Kommandozeile rt
- Belege Auth1 · Token-Speicher2